Cada día parece traer consigo nuevos estragos en el mundo digital. En las últimas semanas, los investigadores han descubierto fallos de seguridad en algunos de los rincones más importantes de internet, errores que podrían poner en riesgo a los usuarios, comprometer servicios esenciales e imponer importantes costes económicos. Sin embargo, si se mira con atención, parece que se está avanzando.
En agosto, investigadores descubrieron fallos en el lenguaje de programación PHP —que sustenta aproximadamente el 70 % de los sitios web del mundo— que podrían haber permitido a los piratas informáticos robar datos o instalar malware a gran escala, lo que provocó una advertencia de la Agencia de Seguridad Nacional y un esfuerzo global para corregir el error. Recientemente se han encontrado otros fallos en sistemas que van desde Linux hasta OpenSSL y FreeBSD.
Estos incidentes no son casos aislados. El proyecto Glasswing, una iniciativa de ciberseguridad impulsada por Anthropic PBC que otorgó a empresas selectas e investigadores de seguridad acceso a una versión especializada del modelo de IA Claude, detectó más de 129.000 vulnerabilidades de software verificadas solo entre abril y julio, muchas de ellas de gravedad crítica. Anthropic descubrió miles más de forma independiente.
Estos informes pueden sonar como presagios de un futuro apocalipsis de la IA. De hecho, son motivo de un optimismo cauteloso.
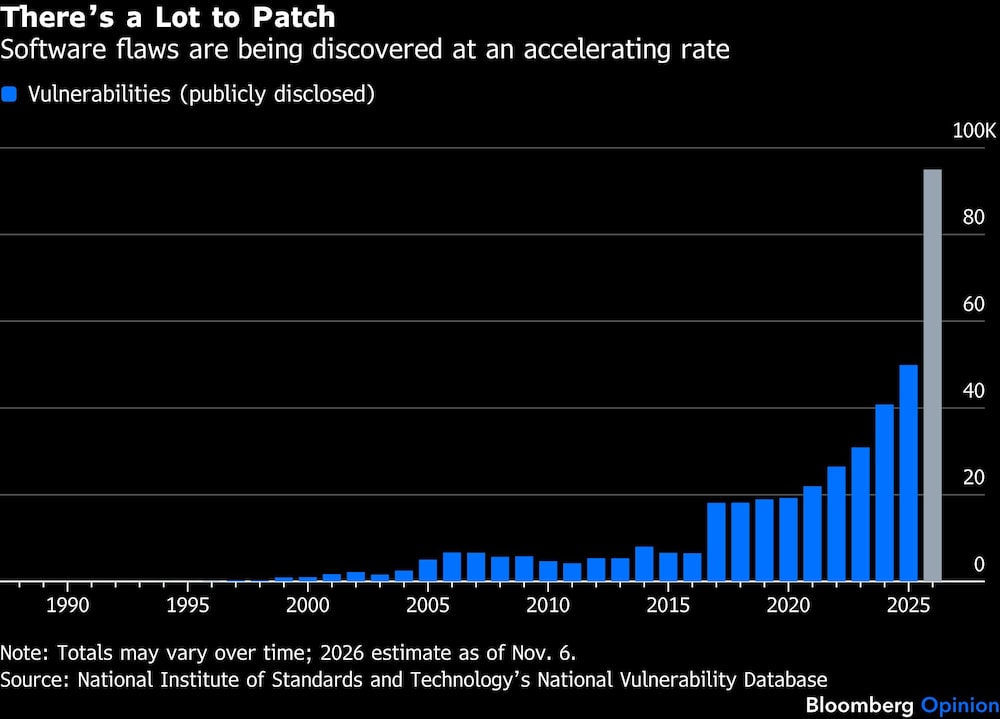
Cabe destacar, en primer lugar, que muchas de estas vulnerabilidades han permanecido ocultas durante años; descubrirlas y corregirlas contribuye a la seguridad general del sistema. Los sistemas de defensa asistidos por IA están demostrando ser especialmente eficaces para encontrar debilidades en software de uso generalizado que las pruebas tradicionales no han detectado: por ejemplo, los problemas en PHP eran evidentes ya en 2024, pero fue necesaria la IA para comprender su verdadera magnitud.
También es evidente que la IA está transformando la economía de la investigación en seguridad. Los defensores ahora pueden usar agentes para buscar vulnerabilidades a una escala y velocidad sin precedentes, y para rastrear lugares —como bibliotecas y bases de código antiguas— que antes habrían sido demasiado costosos o poco prácticos de investigar. Una herramienta de IA que Microsoft Corp. (MSFT) probó en el kernel de Linux a principios de este año tardó, en promedio, unos 22 minutos y solo US$3,60 en verificar cada vulnerabilidad sospechosa.
Hasta el momento, los defensores parecen tener al menos una ventaja temporal. Si bien los ciberdelincuentes utilizan la IA para encontrar vulnerabilidades y coordinar ataques, hay pocas pruebas de que hayan logrado un éxito generalizado. Un informe del equipo de inteligencia de amenazas de Google reveló que, aunque las divulgaciones mensuales de vulnerabilidades se duplicaron aproximadamente durante el primer semestre del año, solo alrededor del 0,2% de todas las encontradas fueron explotadas por los hackers.
Esto implica una oportunidad crucial para reforzar las defensas. Para los profesionales de la ciberseguridad, el desafío inmediato será pasar de detectar vulnerabilidades a corregirlas. Los modelos de IA más avanzados están mejorando rápidamente en la creación de parches, pero su implementación generalizada —y con la rapidez necesaria— sigue siendo un problema. Un estudio reveló que las empresas solo corrigieron por completo el 26 % de las vulnerabilidades conocidas que se explotaban el año pasado; en muchas organizaciones, entre 30 y 60 días sigue siendo el plazo habitual para las vulnerabilidades críticas.
Para los responsables políticos, el objetivo debe ser acelerar este proceso siempre que sea posible. La Casa Blanca debería intensificar sus esfuerzos para que las capacidades cibernéticas de IA de vanguardia lleguen al mayor número posible de defensores cualificados, al tiempo que moderniza el proceso de gestión de vulnerabilidades existente. Las normas federales de contratación pública deberían exigir actualizaciones automatizadas seguras y otras buenas prácticas de software, en línea con el compromiso de “Seguridad desde el diseño” de la Agencia de Seguridad de Infraestructuras y Ciberseguridad. El Congreso debe invertir en la defensa de la infraestructura crítica, incluidos los proyectos esenciales de código abierto.
En realidad, no es difícil imaginar un día en que todo el proceso de defensa se desarrolle entre bastidores, de forma imperceptible y automática, sin que los usuarios de internet se den cuenta. Sin embargo, llegar a ese punto podría ser un camino lleno de altibajos.
Esta nota no refleja necesariamente la opinión del consejo editorial de Bloomberg LP y sus propietarios.
Lea más en Bloomberg.com